Security Monitoring

Wenn Logdaten, Warnungen und Zugriffe unübersichtlich werden, hilft dierck, relevante Security-Signale zu erkennen, zu priorisieren und klare Reaktionswege aufzubauen.

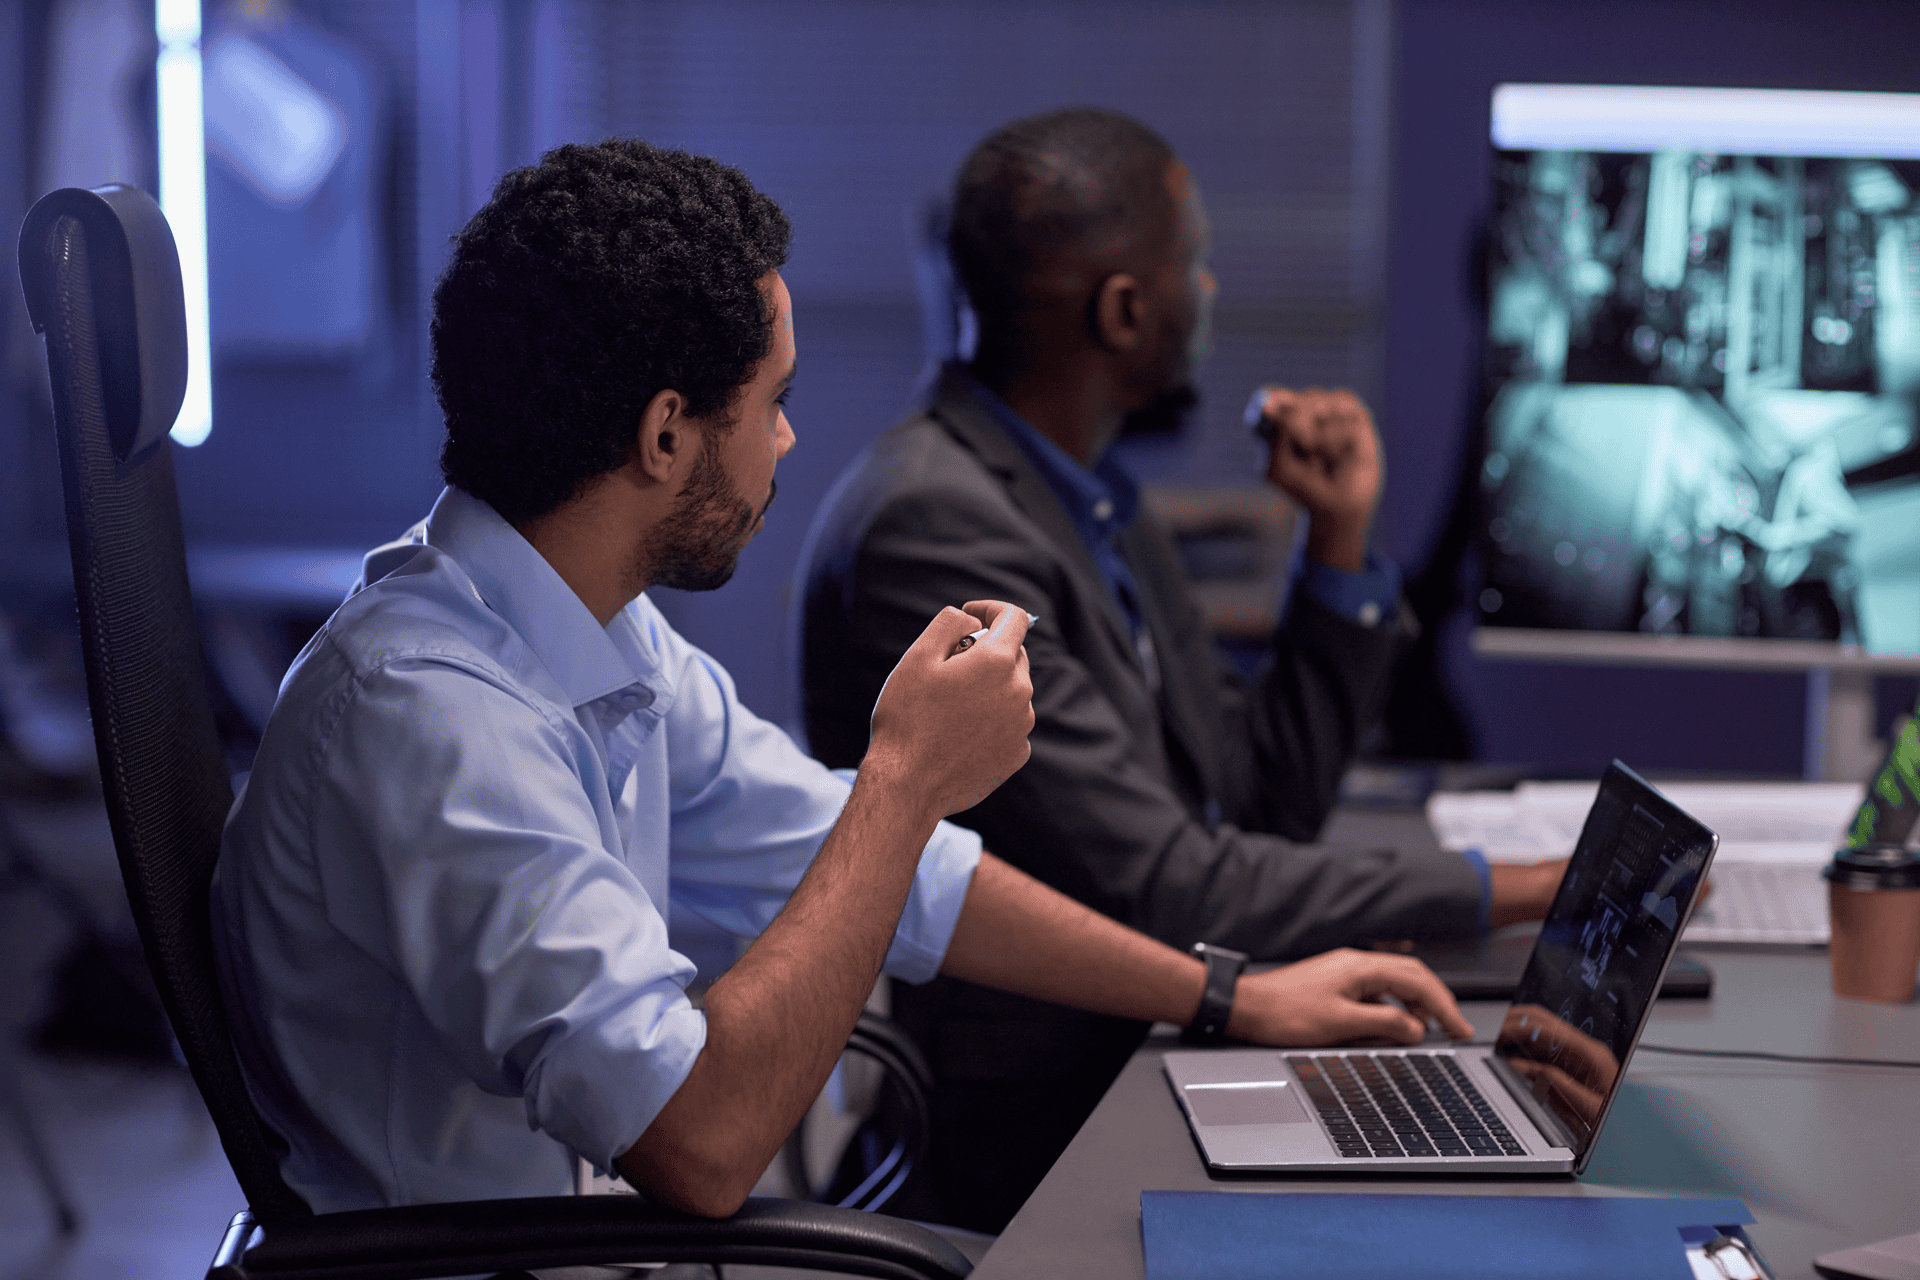
Zwei Männer sitzen an einem Schreibtisch in einem modernen Büro, einer trägt ein hellblaues Hemd, der andere einen dunklen Anzug. Sie blicken auf einen großen Bildschirm mit Sicherheitskamerabildern und arbeiten an einem Laptop. Die Szene vermittelt IT-Beratung und IT-Support in einem professionellen Umfeld.

Signale auf die Sie achten müssen

Die relevanten Quellen unterscheiden sich je nach Infrastruktur. Wichtig ist, nicht alles gleich wichtig zu behandeln, sondern Datenquellen nach Schutzbedarf, Kritikalität und handhabbarer Auswertung zu priorisieren.

Ungewöhnliche Anmeldungen

Fehlgeschlagene Logins, neue Zugriffsmuster oder auffällige Benutzeraktivitäten können frühe Hinweise auf Risiko oder Fehlkonfiguration sein.

Endpoint- und E-Mail-Warnungen

Clients, mobile Geräte und E-Mail-Security liefern viele Hinweise. Entscheidend ist, welche davon zusammengehören und wirklich bewertet werden müssen.

Firewall, Netzwerk und Cloud

Blockierte Verbindungen, veränderte Regeln, VPN-Zugriffe oder Cloud-Ereignisse werden wertvoller, wenn sie im Security-Kontext statt isoliert betrachtet werden.

Backup- und Systemzustände

Fehlgeschlagene Sicherungen, ungewohnte Änderungen oder kritische Systemzustände können sicherheitsrelevant werden, wenn sie nicht nur technisch protokolliert werden.

Mehr Klarheit statt mehr Alarmrauschen

Security Monitoring soll nicht einfach zusätzliche Meldungen erzeugen. Entscheidend ist, welche Ereignisse für Ihre Umgebung wirklich relevant sind, wie sie bewertet werden und wer im Ernstfall reagiert. So entsteht aus einzelnen Warnungen ein nutzbares Lagebild für Betrieb, Sicherheit und weitere Investitionsentscheidungen.

Signale sammeln

Logdaten, Statusmeldungen und Warnungen aus kritischen Systemen müssen nachvollziehbar bereitstehen. Ohne saubere Datenbasis bleibt Erkennung zufällig.

Kontext herstellen

Eine Meldung wird erst durch betroffene Systeme, Wiederholung, Zeitpunkt, Benutzer, Risiko und Betriebsrelevanz bewertbar.

Reaktion klären

Monitoring hilft nur, wenn klar ist, wer Hinweise prüft, welche Eskalation greift und wie Erkenntnisse in Betrieb oder Architektur zurückfließen.

Frau mit langen braunen Haaren, schwarzer Bluse und hellem Blazer lehnt lächelnd an einer grünen Tür mit kleinem Fenster, freundliche Ausstrahlung, moderner Büro- oder Gebäudeeingang.

Sie möchten Ihr Unternehmen gezielt weiterentwickeln?

Wir unterstützen Sie mit einer Lösung, die zu Ihren Anforderungen passt.

So wird Security Monitoring betreibbar

dierck betrachtet Security Monitoring & Analytics als Teil einer betreibbaren Sicherheitsarchitektur. Ziel ist kein abstraktes Dashboard, sondern ein Weg, mit dem Ihre IT relevante Ereignisse erkennt, bewertet und in sinnvolle Maßnahmen überführt.
Ausgangslage aufnehmen

Systemlandschaft, vorhandene Schutzmaßnahmen, Datenquellen, Verantwortlichkeiten und aktuelle Unsicherheiten gemeinsam einordnen.

Relevante Quellen priorisieren

Festlegen, welche Logdaten, Warnungen und Zustände für Ihren Schutzbedarf zuerst sinnvoll sind.

Meldungen strukturieren

Ereignisse so ordnen, dass Kritikalität, Kontext und Wiederholung nachvollziehbar werden.

Alarmwege klären

Definieren, wer prüft, wer informiert wird und welche Reaktion bei welchen Ereignissen sinnvoll ist.

Betrieb weiterentwickeln

Erkenntnisse in Security-Architektur, Managed Services, Support, Dokumentation und nächste Verbesserungen zurückführen.

Frau mit langen braunen Haaren, schwarzer Bluse und hellem Blazer lehnt lächelnd an einer grünen Tür mit kleinem Fenster, freundliche Ausstrahlung, moderner Büro- oder Gebäudeeingang.

Security Monitoring beginnt mit den richtigen Signalen

Klären Sie, welche Ereignisse wirklich relevant sind. Wenn Warnungen, Logdaten und Zuständigkeiten unübersichtlich geworden sind, lohnt sich ein strukturierter Blick auf Ihre Sicherheitslage. dierck klärt mit Ihnen, welche Datenquellen, Alarmwege und nächsten Schritte sinnvoll sind.
Erfolge, die für sich sprechen

Mehr Erfolge ansehen
Mehrere dicke Hochspannungskabel ragen aus einem Rohr im Boden einer Baustelle, im Hintergrund steht ein Elektriker mit Schutzhelm und Warnweste vor einem modernen Gebäude.

DOKOM21 / DSW21-Gruppe – Schutz gegen Krypto-Trojaner

DOKOM21 ist ein City-Carrier im Unternehmensverbund Dortmunder Stadtwerke (DSW21-Gruppe) inkl. der Dortmunder Stadtwerke AG. Die Gruppe beschäftigt über […]

Security Monitoring im Zusammenspiel

Security Monitoring & Analytics wirkt nicht allein. Es wird stärker, wenn es mit Architektur, Netzwerk, Arbeitsplatz, Anwendungen und betreutem Betrieb verbunden ist. Diese Anschlussseiten helfen bei der Einordnung.

Cyber Security

Der Hub ordnet Schutzarchitektur, Risiken und die nächsten Security-Prioritäten übergreifend ein.

Managed Security

Wenn Monitoring, Warnungen und Schutzmaßnahmen laufend betreut werden sollen, wird die Betriebsfrage zentral.

Network Monitoring

Für Verfügbarkeit, Performance, Geräte- und Netzwerkzustände bleibt Network Monitoring die passende Vertiefung.

Network Security

Wenn Segmentierung, Übergänge, Firewalling und sichere Zugriffe im Mittelpunkt stehen, führt Network Security weiter.

Häufige Fragen zu Security Monitoring & Analytics

Ist Security Monitoring dasselbe wie Network Monitoring?

Nein. Network Monitoring betrachtet vor allem Verfügbarkeit, Performance, Auslastung, Geräte und Störungen im Netzwerk. Security Monitoring fokussiert sicherheitsrelevante Ereignisse, Logdaten, Kontext, Bewertung und Reaktionswege. Beide Bereiche können sich ergänzen, sollten aber sauber getrennt werden.

Brauchen wir dafür sofort ein SIEM?

Nicht zwingend. Ein SIEM kann sinnvoll sein, wenn Datenquellen, Schutzbedarf, Auswertung und Betrieb dazu passen. Oft beginnt der bessere Einstieg aber mit priorisierten Quellen, klaren Alarmwegen und einem realistischen Betriebsmodell.

Erkennt Security Monitoring Angriffe automatisch?

Security Monitoring kann Hinweise sichtbarer und bewertbarer machen. Es ersetzt aber keine fachliche Einordnung und keine geregelten Reaktionswege. Entscheidend ist, welche Signale eingebunden sind und wie sie bewertet werden.

Müssen vorhandene Systeme ersetzt werden?

Nicht automatisch. dierck prüft zuerst, welche Schutzlösungen, Logquellen und Betriebswege vorhanden sind. Danach lässt sich entscheiden, ob Ergänzung, Neuordnung, Integration oder Austausch sinnvoll ist.

Ersetzt Monitoring eine Compliance- oder Rechtsberatung?

Nein. Security Monitoring & Analytics kann Nachvollziehbarkeit, Protokollierung und Bewertung unterstützen. Eine verbindliche rechtliche Bewertung, Zertifizierung oder Compliance-Zusage ersetzt die Leistung nicht.

Gute Lösungen beginnen mit einem Gespräch.