Sicherheits-Checks

dierck prüft technische und organisatorische Risiken, gewachsene IT-Strukturen und offene Schutzmaßnahmen – auch mit Blick auf ein bestehendes oder geplantes ISMS sowie passende Empfehlungen des Bundesamts für Sicherheit in der Informationstechnik (BSI). So wird aus Unsicherheit ein nachvollziehbarer Maßnahmenplan.

Zwei Männer sitzen an einem Schreibtisch in einem modernen Büro, einer trägt ein hellblaues Hemd, der andere einen dunklen Anzug. Sie blicken auf einen großen Bildschirm mit Sicherheitskamerabildern und arbeiten an einem Laptop. Die Szene vermittelt IT-Beratung und IT-Support in einem professionellen Umfeld.

Erst prüfen, dann die richtige Maßnahme wählen

Ein Check soll keine neue Aufgabenliste ohne Reihenfolge erzeugen. Er soll zeigen, wo Ihre Organisation steht, welche Risiken oder Pflichten zuerst geklärt werden müssen und wie vorhandene Sicherheitsmaßnahmen in einen kontinuierlichen ISMS-Prozess passen können. Je nach Ziel können der IT-Grundschutz und weitere BSI-Empfehlungen fachliche Orientierung geben – nicht automatisch eine Konformitäts- oder Zertifizierungszusage.
Welche Systeme, Prozesse und Verantwortlichkeiten prägen Ihre aktuelle Situation?

Wo kann ein Befund betrieblich, organisatorisch oder regulatorisch relevant werden?

Welche Themen brauchen sofort Aufmerksamkeit?

Zwei Frauen sitzen an einem Holztisch in einem modernen Büro und schauen gemeinsam auf einen Laptop, umgeben von Pflanzen und Regalen mit hexagonaler Struktur, symbolisieren Zusammenarbeit und Beratung im Bereich IT Solutions und Digitalisierung.

Welcher Check passt zu Ihrer Situation?

Die Frage ist selten nur technisch. Manchmal geht es um Sicherheitsarchitektur, manchmal um Datenschutz, NIS-2, Prozesse oder Betrieb. Ein guter Einstieg macht sichtbar, welche Prüffelder zusammengehören und wo eine Entscheidung wirklich gebraucht wird.

Cyber Security Check

Wenn Sie wissen möchten, wo technische und organisatorische Risiken, gewachsene Strukturen oder unklare Schutzmaßnahmen zuerst bewertet werden sollten – auch mit Blick auf ein bestehendes oder geplantes ISMS.

Cyber Security Quick Scan

Wenn ein schneller Überblick helfen soll, Prioritäten für Geschäftsführung und IT vorzubereiten und passende BSI-Empfehlungen als weitere Orientierung einzuordnen.

Datenschutzcheck

Wenn Prozesse, Datenflüsse, Zuständigkeiten oder externe Dienste unsicher wirken und Sie den Datenschutzbezug einordnen möchten.

NIS-2 Check

Wenn unklar ist, ob Betroffenheit, Verantwortlichkeiten, Nachweise oder technische Maßnahmen strukturierter geprüft werden müssen.

Wo Checks im Alltag gebraucht werden

Zu viele Themen

Einzelne Security-Maßnahmen, Pflichten und BSI-Empfehlungen stehen nebeneinander, ohne in einem ISMS priorisiert zu sein.

Unklare Verantwortung

Fachbereich, IT und Geschäftsführung sehen unterschiedliche Risiken und offene Aufgaben.

Gewachsene Systeme

Historische Infrastruktur macht es schwer, Aufwand und Dringlichkeit sauber zu trennen.

Nächster Schritt

Ein Check schafft Orientierung, bevor aus Unsicherheit einzelne Maßnahmen werden.

Wie dierck einen Check in einen nächsten Schritt übersetzt
Situation aufnehmen

Welche Systeme, Prozesse, Pflichten oder Auffälligkeiten stehen im Raum?

Prüffelder sortieren

Was gehört in Security, Datenschutz, NIS-2, Betrieb oder Modernisierung?

Prioritäten festlegen

Welche Punkte brauchen sofort Klärung und welche werden planbar?

Anschluss planen

Welche Beratung, Umsetzung oder Betreuung folgt sinnvoll?

Erfolge, die für sich sprechen

Mehr Erfolge ansehen
  • 730 Betten
  • 2600 Mitarbeiter
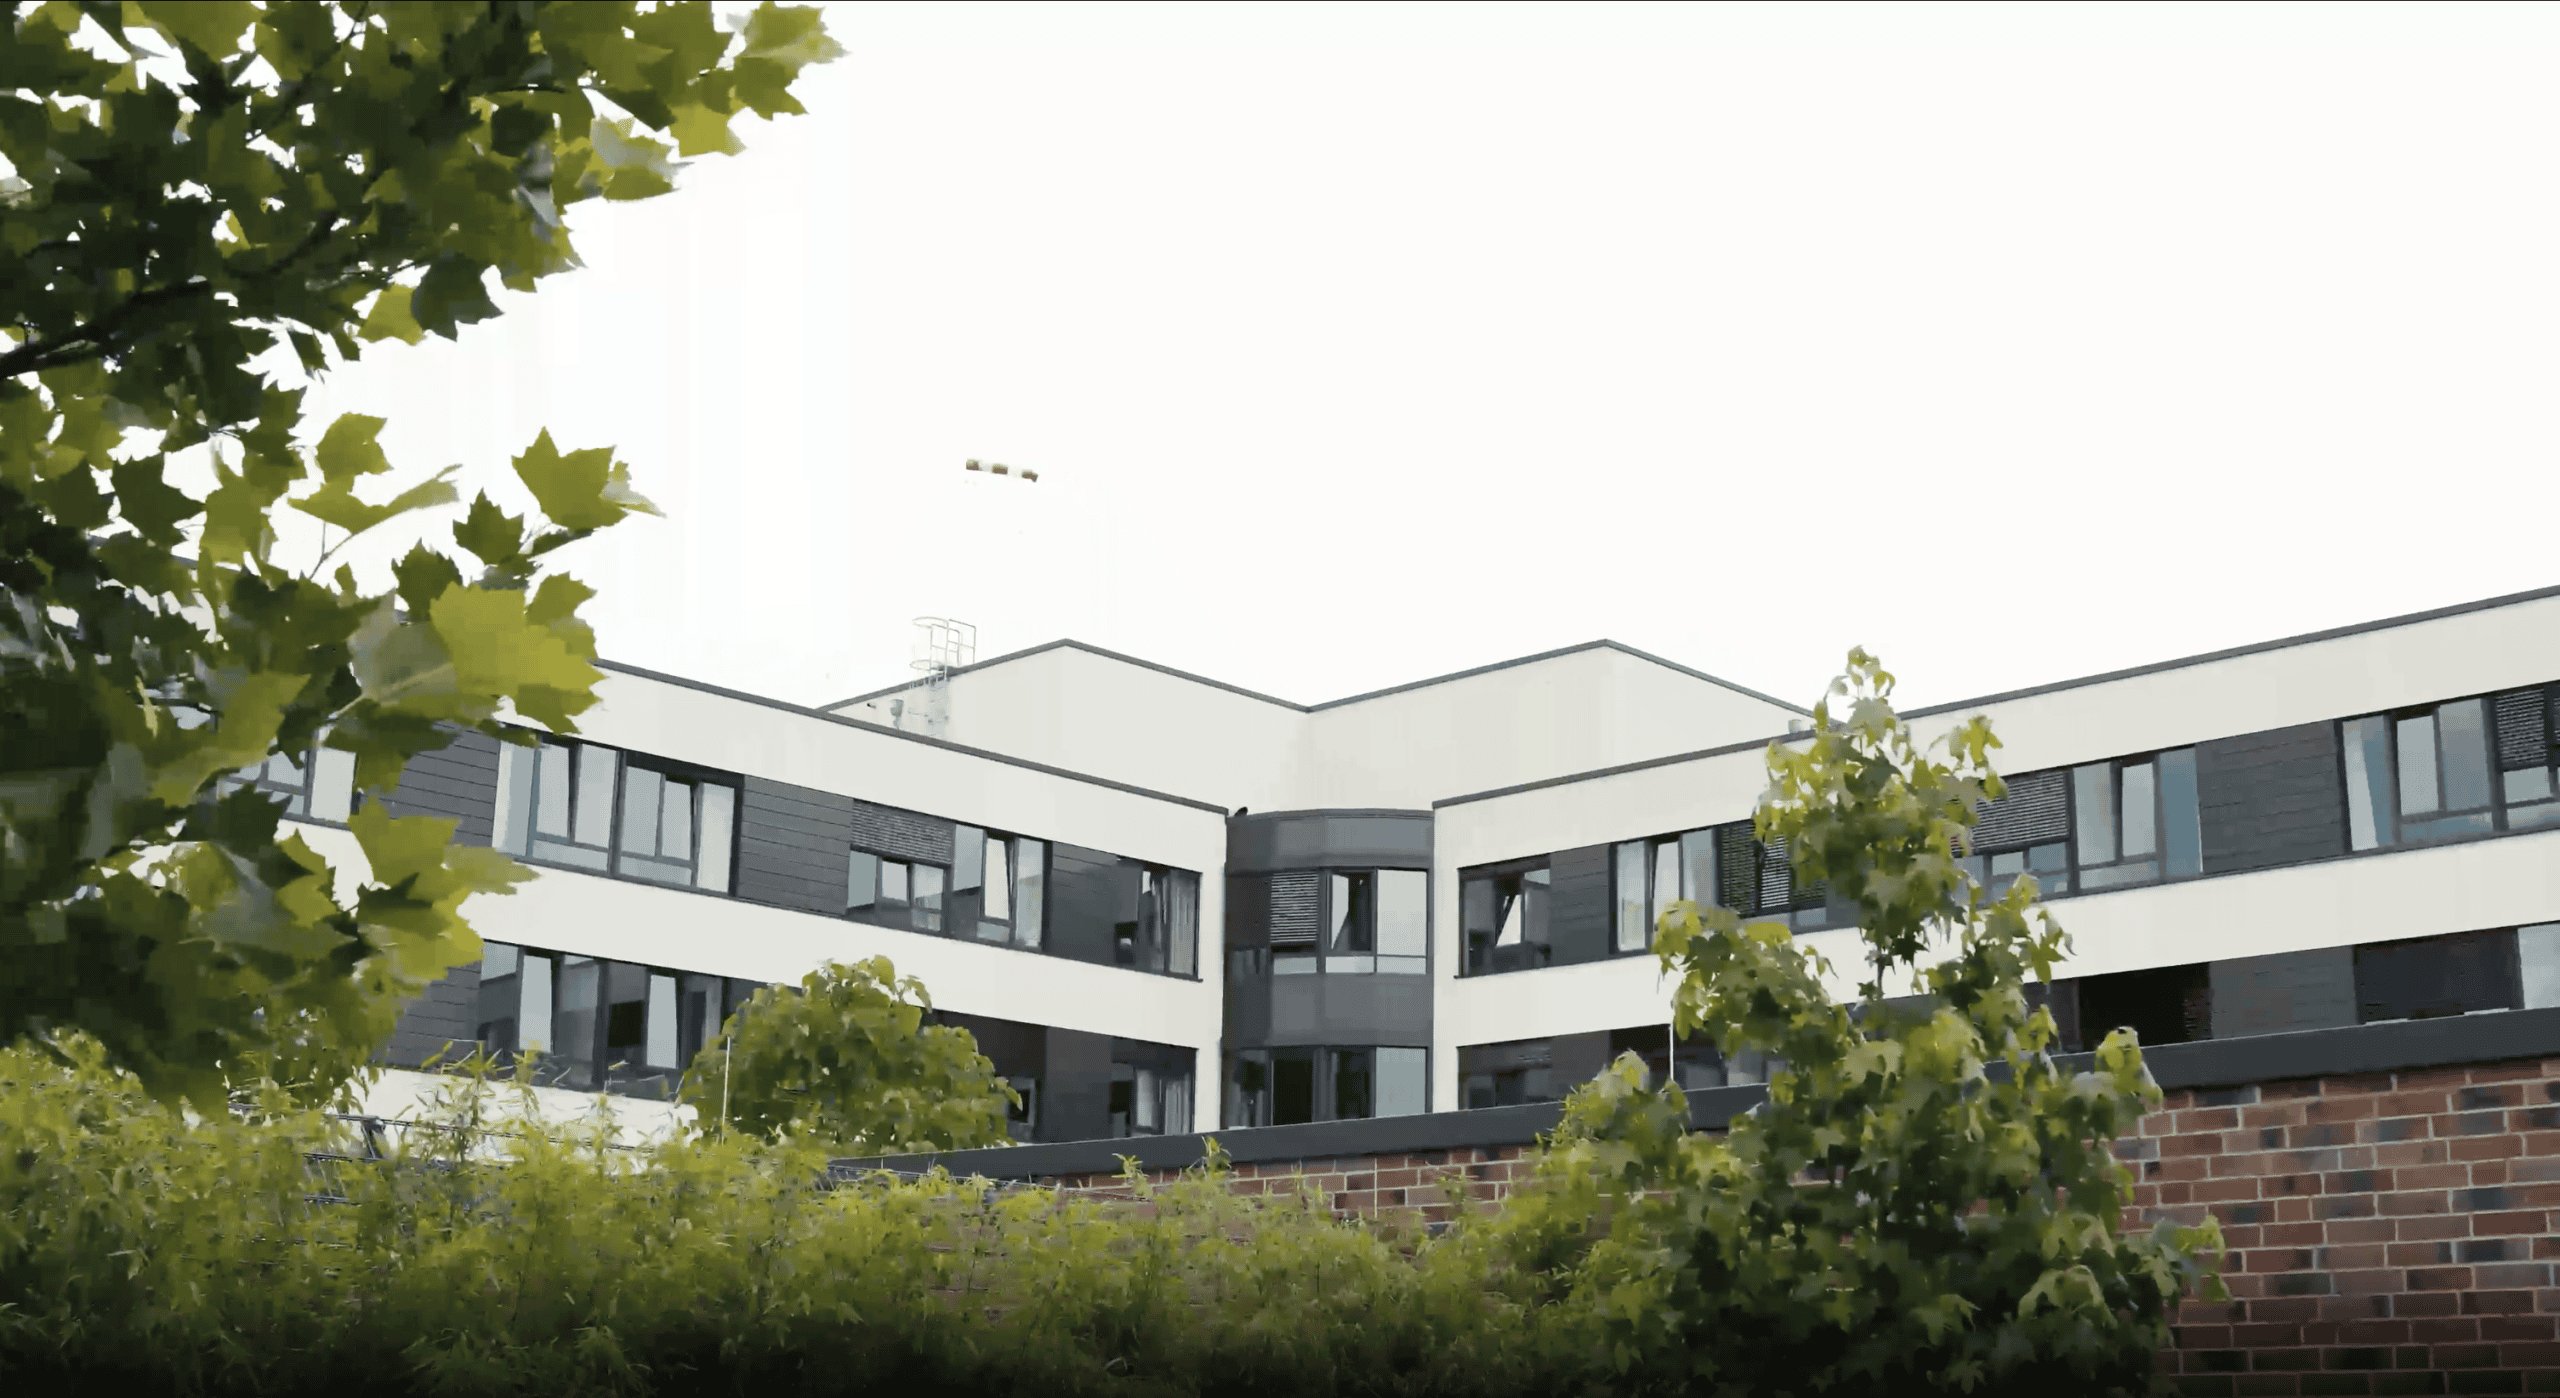
Modernes Bürogebäude mit weißen und dunklen Fassadenelementen, umgeben von grünen Bäumen und Sträuchern, aufgenommen bei bewölktem Himmel.

IT-Abteilung im Friedrich-Ebert-Krankenhaus Neumünster

Wie wir durch Analysen und Komponenten die IT-Abteilung im Friedrich-Ebert-Krankenhaus modernisiert haben

Wohin ein Check führen kann

Der Check ist der Einstieg. Der Anschluss hängt davon ab, ob eher Datenschutz, NIS-2, technische Security oder laufender Betrieb im Vordergrund steht.

Datenschutz

Wenn Datenflüsse, Rollen oder Prozesse geprüft werden müssen.

NIS-2

Wenn Betroffenheit, Verantwortlichkeiten oder Maßnahmenplanung offen sind.

Cyber Security

Wenn technische Schutzmaßnahmen und Architektur im Fokus stehen.

Managed Security

Wenn daraus laufende Betreuung werden soll.

Häufige Fragen zu Checks

Ersetzt ein Check eine rechtliche Beratung?

Nein. Ein Check hilft, Ausgangslage, technische und organisatorische Prüffelder und nächste Schritte einzuordnen. Rechtliche Bewertungen oder Konformitätszusagen müssen fachlich separat geprüft werden.

Was ist der Unterschied zwischen Cyber Security Check und NIS-2 Check?

Ein Security Check schaut stärker auf Risiken, Technik, Betrieb und Prioritäten. Ein NIS-2 Check ordnet zusätzlich Betroffenheit, Verantwortlichkeiten, Nachweise und Maßnahmenplanung als Prüffragen ein. Der konkrete Umfang wird vorab geklärt.

Was passiert nach dem Check?

Die Ergebnisse werden priorisiert. Je nach Befund kann der nächste Schritt in Datenschutzberatung, NIS-2-Einordnung, Cyber Security, einem ISMS-Arbeitsplan, Managed Services oder technischer Umsetzung liegen. Ein Check ersetzt dabei weder eine BSI-Zertifizierung noch eine verbindliche Konformitätsbewertung.

Gute Lösungen beginnen mit einem Gespräch.