Ein SIEM sammelt sicherheitsrelevante Informationen und Ereignisse aus dem gesamten Unternehmen, setzt sie in Zusammenhang und macht Angriffe sichtbar, die bei der Bewertung einzelner Ereignisse untergehen würden.
Die Technik gibt es seit Jahrzehnten. Neu sind das Umfeld und die Möglichkeiten: mehr Systeme, mehr Cloud, mehr Datenmengen und deutlich höhere Erwartungen an die Reaktionszeit. Das gilt für Unternehmen genauso wie für Behörden, Kommunen, Kliniken, Hochschulen und Versorger.
Warum Erkennung heute der Engpass ist
Firewalls und Virenschutz verhindern viel, aber nicht alles. Wer sich mit gestohlenen Zugangsdaten anmeldet, sieht im Log erst einmal aus wie ein normaler Mitarbeiter. Genau das ist das Problem: Der Vorgang ist unauffällig, die Folgen sind es nicht.
Eine aktuelle Bitkom-Studie zeigt, wie groß diese Lücke ist. 58 Prozent der befragten Unternehmen hatten im letzten Jahr einen Schaden durch Cyberangriffe. Nur zwei Drittel können einen erfolgreichen Angriff überhaupt sicher feststellen. Und wenn ein Angriff zum Schaden wurde, war der häufigste genannte Grund, dass er zu spät erkannt wurde.
Was ein SIEM praktisch bringt
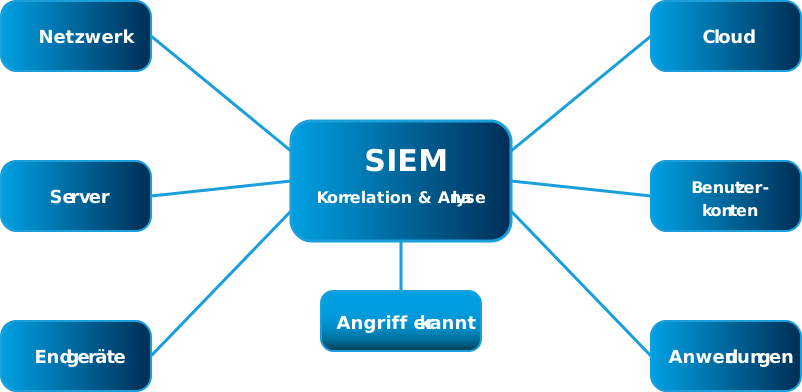
Ein SIEM zieht Ereignisse aus Netzwerk, Servern, Benutzerkonten, Endgeräten und Cloud-Diensten zusammen, bringt sie in ein einheitliches Format und sucht darin nach Abweichungen von üblichen Mustern.
Was inzwischen erwartet wird
Mit der Umsetzung der europäischen NIS-2-Richtlinie ist seit Dezember 2025 ein neues BSI-Gesetz in Kraft. Rund 29.500 Einrichtungen in Deutschland fallen darunter. Für sie gelten kurze Meldefristen: Ein erheblicher Sicherheitsvorfall muss innerhalb von 24 Stunden gemeldet werden, nach spätestens 72 Stunden muss eine bestätigende Erstmeldung inklusive Schweregrad und Auswirkungen sowie Kompromittierungsindikatoren folgen.
Ein SIEM ist dabei nicht vorgeschrieben. Aber 24 Stunden sind knapp, wenn ein Vorfall erst auffällt, weil jemand zufällig in ein Protokoll schaut und wenn dann erst damit begonnen wird, relevante Protokollinformationen zusammenzutragen und auszuwerten. Für Betreiber kritischer Anlagen geht das Gesetz weiter: Sie müssen Systeme zur Angriffserkennung einsetzen, die laufend und automatisch auswerten.
Für die öffentliche Hand gilt eine Besonderheit. Das BSI-Gesetz erfasst die Bundesverwaltung. Landes- und Kommunalverwaltungen regeln die Länder selbst. Kommunale Unternehmen wie Stadtwerke oder Kliniken können aber direkt betroffen sein. Unabhängig von der Rechtslage bleibt die Frage dieselbe: Wer Versorgung, Leitstellen oder Bürgerdaten verantwortet, muss wissen, was in seinen Systemen passiert.
On-Premises, Cloud oder hybrid
Das Betriebsmodell entscheidet über drei Dinge: wie gut die Lösung mitwächst, wie sie abgerechnet wird und wie viel Betrieb und Daten im eigenen Haus bleibt.
On-Premises heißt volle Kontrolle über die Daten. Alles bleibt im eigenen Rechenzentrum, auch in Netzen ohne Internetanbindung, wie sie in Produktion und Leitstellen üblich sind. Dafür liegen Hardware, Updates und Wachstum komplett bei Ihnen.
Cloud bedeutet schneller Start und Kapazität nach Bedarf. Abgerechnet wird häufig nach Datenmenge, was bei ungefiltertem Einspeisen teuer wird. Da Logdaten auch personenbezogene Informationen enthalten, sollten Speicherort, Zugriffsrechte des Anbieters und Löschfristen vorher geklärt sein.
Hybrid ist in der Praxis oft der Kompromiss. Ein lokaler Sammelpunkt filtert vor, sensible Quellen bleiben im Haus, nur das Relevante geht an die zentrale Plattform.
Kein Modell ist grundsätzlich besser. Es kommt auf vier Fragen an: Wo laufen Ihre kritischen Systeme in drei Jahren? Welche Daten dürfen das Haus verlassen? Wie stark wächst das Datenvolumen? Und wer schaut sich die Meldungen an, auch nachts und am Wochenende?
Der Punkt, an dem Projekte stehen oder fallen
Entscheidend für den Erfolg eines SIEMs ist nicht die Menge der gesammelten Daten, sondern deren sinnvolle Auswertung. Deshalb empfiehlt es sich, zunächst mit wenigen konkreten Sicherheitsanwendungsfällen zu starten und die Überwachung anschließend schrittweise auszubauen. Typisch sind Missbrauch von Administratorkonten, Vorbereitung eines Verschlüsselungsangriffs oder Zugriffe auf besonders sensible Daten. Erst daraus ergibt sich, welche Systeme angebunden werden müssen.
Genauso wichtig ist die Frage der Besetzung. Angriffe halten sich nicht an Bürozeiten, ein Schichtbetrieb ist intern aber selten darstellbar. Ein externes Security Operations Center kann diese Lücke schließen. Die Entscheidungen bleiben bei Ihnen.
Und weil ein SIEM auch Daten über Benutzerkonten und Benutzeraktivitäten verarbeitet, gehören Datenschutz und Betriebsrat oder Personalrat von Anfang an mit an den Tisch. Das kostet am Start etwas Zeit und erspart später Diskussionen.
Fazit
Ein SIEM macht sichtbar, was einzelne Sicherheitslösungen nur in Ausschnitten zeigen oder ganz übersehen. Ob On-Premises, Cloud oder hybrid, hängt von Datenhoheit und Wachstum ab, vor allem aber davon, wer die Lösung dauerhaft betreibt und auswertet. Die beste Plattform nützt wenig, wenn niemand auf die Meldungen schaut.
Für Unternehmen und öffentliche Auftraggeber klären wir gemeinsam Ausgangslage, sinnvolle Datenquellen, Alarmwege und das passende Betriebsmodell.
Häufige Fragen zu SIEM
Ein SIEM ( Security Information and Event Management) sammelt sicherheitsrelevante Ereignisse aus Netzwerk, Servern, Endgeräten, Anwendungen und Cloud-Diensten an einer Stelle, vereinheitlicht sie und sucht nach Mustern. So werden Angriffe früher sichtbar und im Nachhinein nachvollziehbar.
Nein, das Gesetz schreibt kein bestimmtes Produkt vor. Es verlangt aber, Sicherheitsvorfälle zu bewältigen und innerhalb von 24 Stunden zu melden. Betreiber kritischer Anlagen müssen zusätzlich Systeme zur Angriffserkennung einsetzen.
Die Bundesverwaltung fällt unter das BSI-Gesetz. Für Landes- und Kommunalverwaltungen entscheiden die Länder. Kommunale Unternehmen wie Stadtwerke oder Kliniken können direkt betroffen sein.
Im eigenen Rechenzentrum behalten Sie die volle Kontrolle, tragen aber den Betriebsaufwand. Die Cloud startet schneller und skaliert flexibel, wird aber meist nach Datenmenge abgerechnet. Hybride Modelle verbinden beides.
Ein SIEM braucht Menschen, die Meldungen bewerten und darauf reagieren. Das kann ein internes Team sein, ein externes Security Operations Center oder eine Kombination aus beidem.
In der Regel ja, ebenso der Personalrat im öffentlichen Dienst. Ein SIEM verarbeitet Daten, die Rückschlüsse auf einzelne Beschäftigte zulassen, deshalb bestehen Mitbestimmungsrechte